Компания GreenData, российский разработчик low-code-платформы, выпустила обновление, которое упрощает полный цикл работы...
Читать далееАвтоматизация
GreenData расширила инструменты аналитики и автоматизации отчетности
ZOLT®AI / NEWS
Автоматизация
Компания GreenData, российский разработчик low-code-платформы, выпустила обновление, которое упрощает полный цикл работы...
Читать далееZOLT JOURNAL / ДАЛЬШЕ
В нашей небольшой веб-студии решили попробовать передать AI-агентам часть рутинной работы с сайтами. Работаем мы в основном с MODX 2 и 3, поэтому мне поручили подобрать подходящий MCP-компонент. Задача выглядела несложной: посмотреть существующие решения, сравнить возможности и выбрать, что лучше подойдет. Сначала я так и собирался сделать. Но потом полез в исходники и наткнулся на одну интересную вещь. В одном из компонентов был совершенно обычный PHP-цикл, который обновлял дополнительные поля страницы. Я решил проверить, что произойдет, если при сохранении возникнет ошибка. Первое поле записалось, второе нет, а обработчик завершил работу как ни в чем не бывало. Вернулся к коду. Оказалось, результат setTVValue() просто никто не проверяет. Если агент получит сообщение об успешном выполнении команды, он будет считать, что все готово.
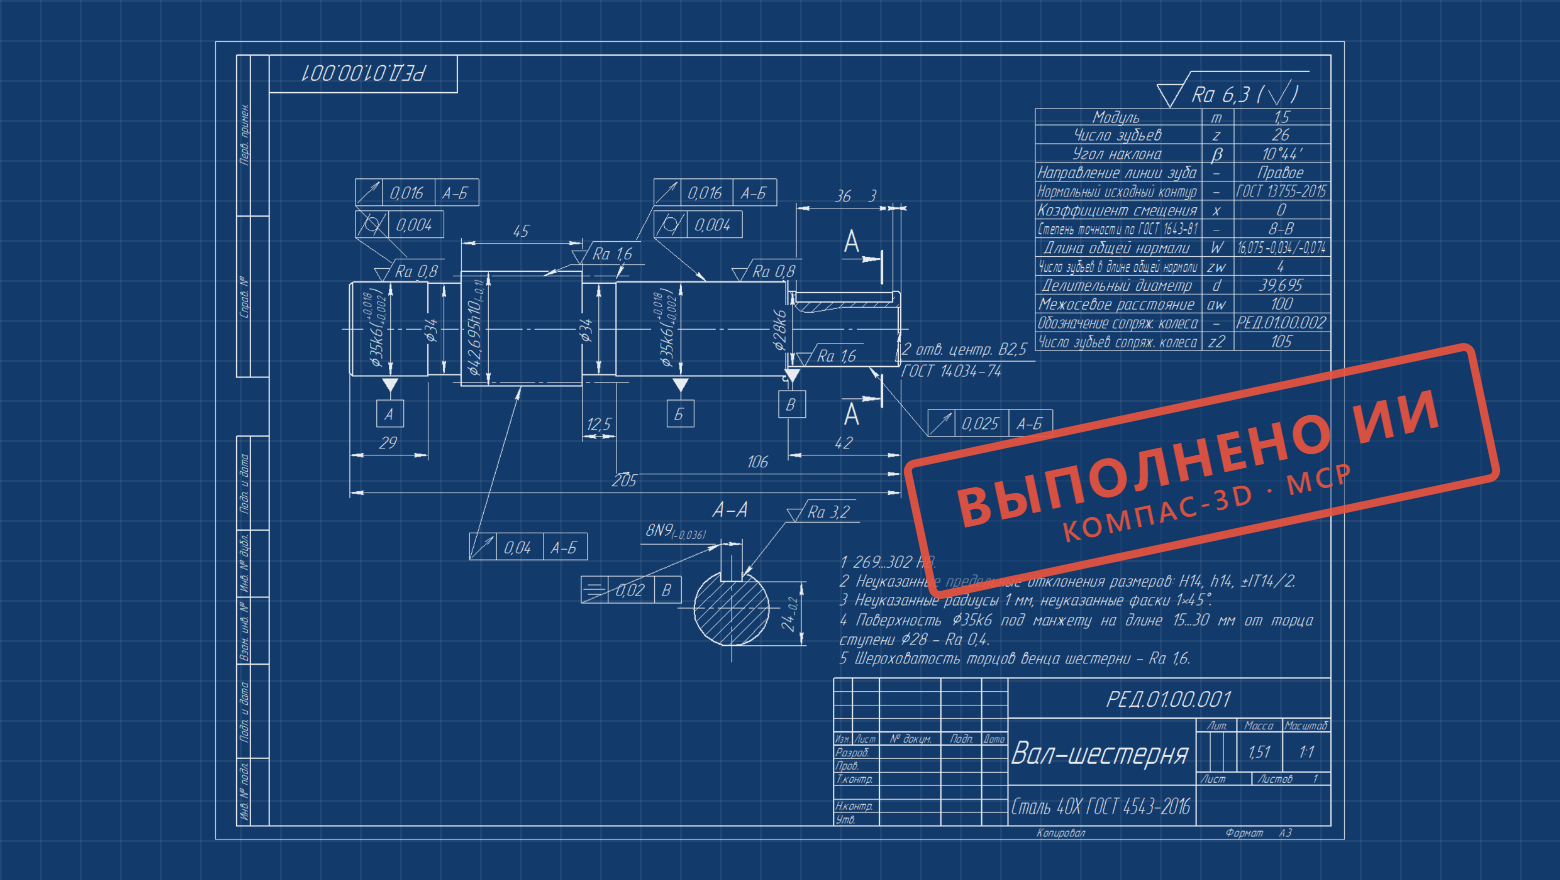
Меня всегда интересовало инженерное 3D-моделирование, но руки так и не дошли освоить его в должной степени. Зато я весьма неплохо научился работать с ИИ-агентами. Поэтому было решено перенести весь этот опыт в плоскость инженерных задач.Так появился плагин, через который LLM-агент работает в КОМПАС-3D: открывает модели, строит и правит детали и сборки, оформляет чертежи. В статье — один сквозной пример от расчёта до комплекта КД + как это устроено (без глубокого погружения), цифры на реальных задачах и честный список того, где агент пока ошибается.
Искусственный интеллект все активнее применяется в информационной безопасности. Современные модели помогают обнаруживать сложные уязвимости, автоматизировать технические операции и даже создавать программные системы без глубоких знаний разработки. Но действительно ли это означает, что для проведения кибератак больше не нужна специальная подготовка? И какие риски возникают, когда возможности ИИ оказываются доступнее, чем компетенции, необходимые для оценки результатов его работы? В этой публикации я рассматриваю четыре исследования и реальных случая: PHP2Shell, эксперимент RAND, уязвимости Moltbook и соревнование DARPA AIxCC. Попробуем разобраться, что они действительно говорят о влиянии ИИ на кибербезопасность, какие выводы подтверждаются фактическими данными, а какие пока остаются предположениями.